Cursor выпустил ИИ-ботов Rollouts и Security Reviewer для контроля кода после деплоя
Cursor выпустил двух автономных ботов, которые берут на себя работу после того, как код уже написан и пул-реквест отправлен: Rollouts следит за изменением от момента деплоя до подтверждённой стабильности в проде, а Security Reviewer ищет и предлагает исправления уязвимостей в каждом pull request. Обе функции уже доступны на тарифах Teams и Enterprise.
Идея в том, что писать код больше не самая медленная часть разработки. Медленно то, что происходит после: убедиться, что код безопасен, последить за деплоем, понять, реальный ли скачок задержки или ожидаемый, выяснить, какое из одиннадцати одновременных изменений сломало оформление заказа. Это рутинная, но требующая контекста работа — именно такую в компании и решили отдать ботам.
Rollouts подключается к системе контроля версий, деплою и телеметрии — Datadog, Grafana, Honeycomb или любому другому источнику метрик. Ещё до мержа бот читает диф и пишет план мониторинга: какие риски видит, какой эффект должно дать изменение и в каких местах имеющейся телеметрии не хватит, чтобы это проверить; план можно поправить, если бот что-то упустил. После деплоя Rollouts сверяет сигналы с базовым состоянием до изменения и, если находит регрессию, сообщает, какое изменение подозревает и что планирует сделать — в зависимости от настроек это может быть уведомление автору, пауза постепенного раскатывания или PR с откатом, ожидающий подтверждения. Уже сейчас бот ловит регрессии, ограниченные одним эндпоинтом в одном регионе, раньше, чем сработал бы глобальный алерт, отличает намеренный скачок метрики от настоящей проблемы и указывает на нехватку инструментирования ещё до мержа.
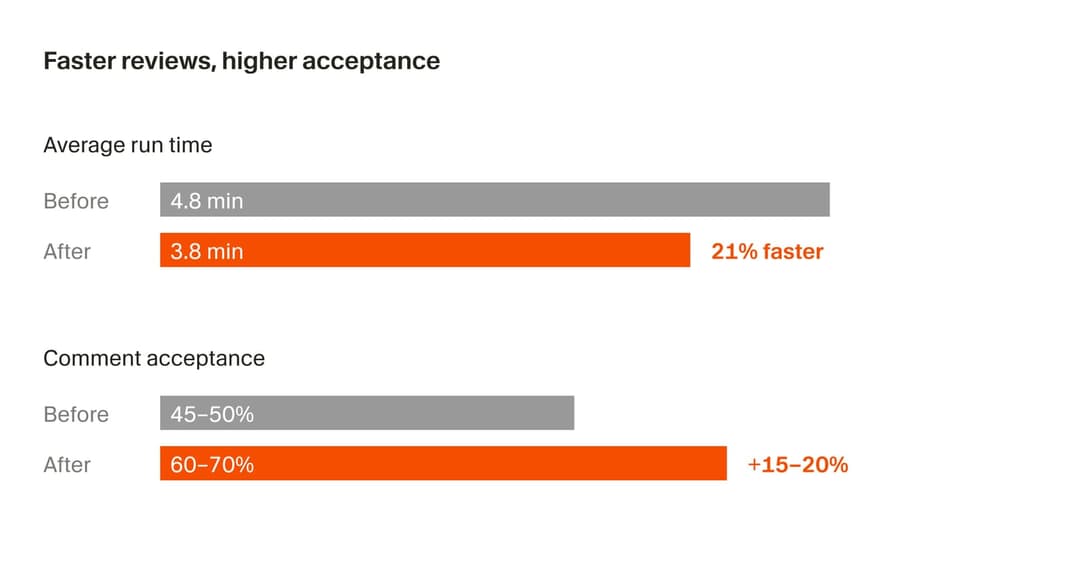
Security Reviewer запускается на каждом pull request и читает изменение в контексте всего кода — где заканчивается пользовательский ввод, куда он попадает и через что проходит по пути, — а не просто ищет подозрительные паттерны в строках. Он находит инъекции в SQL, команды, шаблонизаторы и LDAP-запросы, пропавшую или сломанную после рефакторинга проверку прав, секреты и учётные данные, случайно попавшие в код, небезопасную десериализацию, уязвимые зависимости и небезопасные настройки по умолчанию в инфраструктуре. У каждой находки есть уровень серьёзности, описание пути атаки и готовое исправление в один клик. По цифрам, которые Cursor приводит на собственном графике, Security Reviewer сократил среднее время ревью с 4,8 до 3,8 минуты и поднял долю принятых замечаний с 45–50% примерно до 60%.
В компании формулируют это как ещё один шаг к самоуправляемым кодовым базам — Rollouts и Security Reviewer включаются из вкладки автоматизаций одним переключателем, без отдельной настройки под каждый проект.
Кажется, именно здесь пролегает следующая граница ИИ-инструментов для разработки: если раньше агенты соревновались в том, кто быстрее напишет функцию, то теперь конкуренция смещается в сторону того, кто быстрее заметит, что эта функция сломала прод в три часа ночи.