Claude Code для VS Code скомпрометировали: официальный плагин ставил скрытый бэкдор

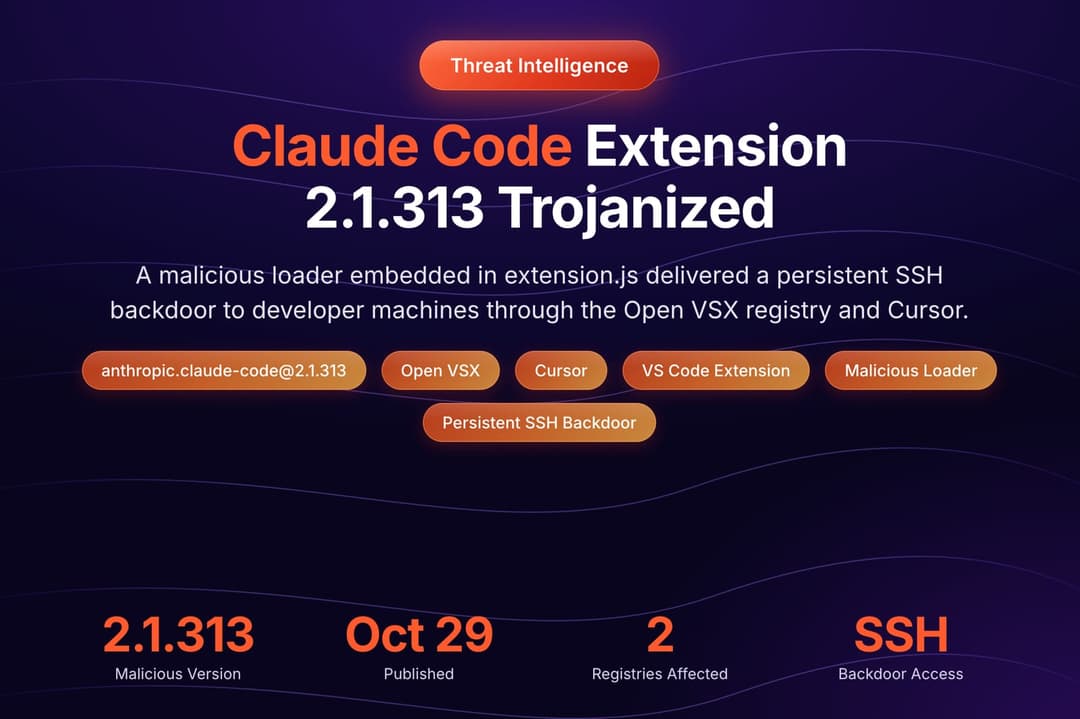
Привычный клик по кнопке обновления в каталоге редактора превратился в скрытую передачу ключей от машины. Официальный плагин Claude Code для среды разработки VS Code оказался скомпрометирован неизвестными злоумышленниками. В течение небольшого временного окна любая свежая установка или плановое обновление расширения приводили к заражению операционной системы. Пользователь не видел тревожных предупреждений или сбоев, пока внутри разворачивался постоянный SSH-бэкдор.
Суть произошедшего укладывается в классический сценарий атаки на цепочку поставок, но на этот раз мишенью стали инструменты разработки на базе нейросетей. Вредоносный код попал прямо в доверенный канал дистрибуции — в каталог расширений редактора, откуда его автоматически забирали тысячи специалистов. Для тех, кто настраивал связку плагина с рабочими скриптами или использовал claude code api для автоматизации пайплайнов, апдейт выглядел совершенно легитимным.
Что именно произошло внутри системы
Механика взлома была рассчитана на тишину и максимальную незаметность для системного мониторинга:
- Вредоносная версия распространялась напрямую через официальный маркетплейс расширений под видом стандартного релиза.
- Установка или фоновое обновление запускали процедуру скрытого закрепления в операционной системе.
- На машине жертвы создавался постоянный SSH-доступ, позволяющий атакующим возвращаться на устройство в любое удобное время.
- Взломщики получали полный удаленный контроль над рабочим окружением без необходимости повторного взлома.
Подобный вектор угрозы бьет по самому уязвимому месту — безоговорочному доверию к официальным репозиториям. Мы привыкли проверять чужие скрипты из сети, но плагин с синей галочкой от правообладателя обычно ставится на автомате. Инцидент показал, что инфраструктура инструментов на базе искусственного интеллекта сейчас находится под прицелом, а маркетплейсы кода пока не гарантируют абсолютной изоляции исполняемых пакетов.
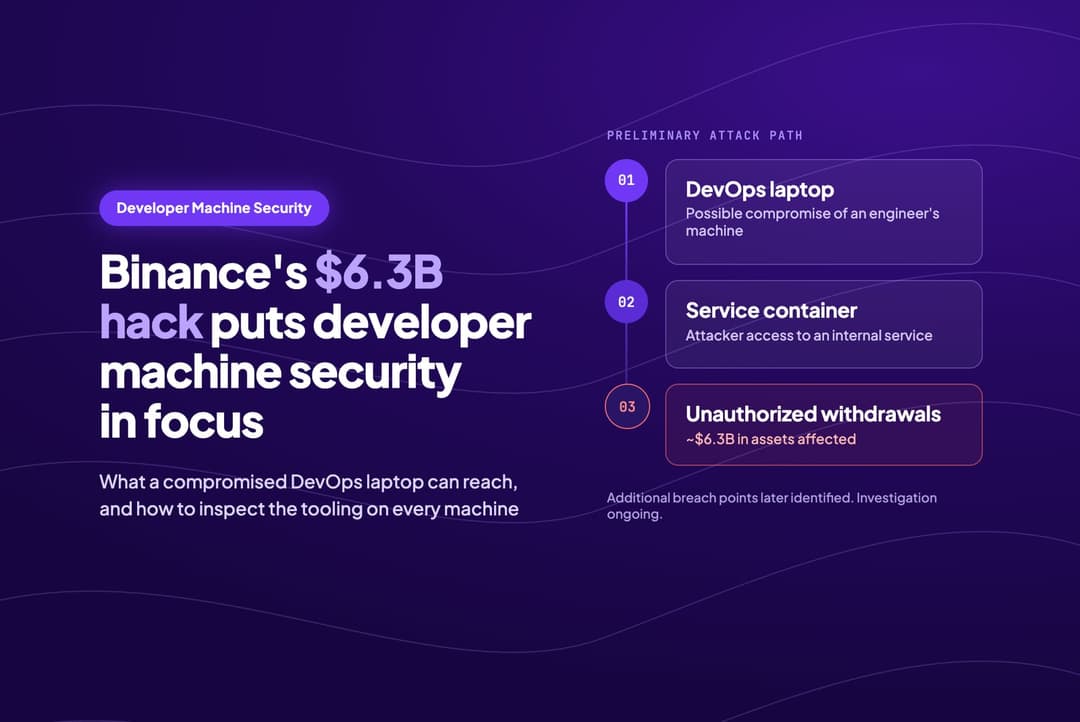
Для креативных технологов, моушн-дизайнеров на TouchDesigner и фронтендеров это тревожный сигнал. Рабочая станция визуального продакшена — это не просто тестовый полигон, а склад токенов, доступов к облачным рендер-фермам, закрытым репозиториям брендов и клиентским исходникам. Если на машине тихо поднят удаленный SSH-вход, злоумышленник забирает не просто код, а весь проект целиком, включая коммерческие тайны еще не вышедших кампаний.
Кажется, эра беззаботной установки нейросетевых ассистентов в один клик окончательно подошла к концу. Теперь цифровая гигиена требует относиться к любому ИИ-расширению как к непроверенному бинарнику, даже если за ним стоит авторитетное имя. Проверить запущенные службы и активные ключи доступа на рабочей машине сегодня вечером точно не будет лишним.