КодDryRun Security
DryRun Security
ИИ-агент для ревью кода, который проверяет не паттерны, а реальную эксплуатируемость
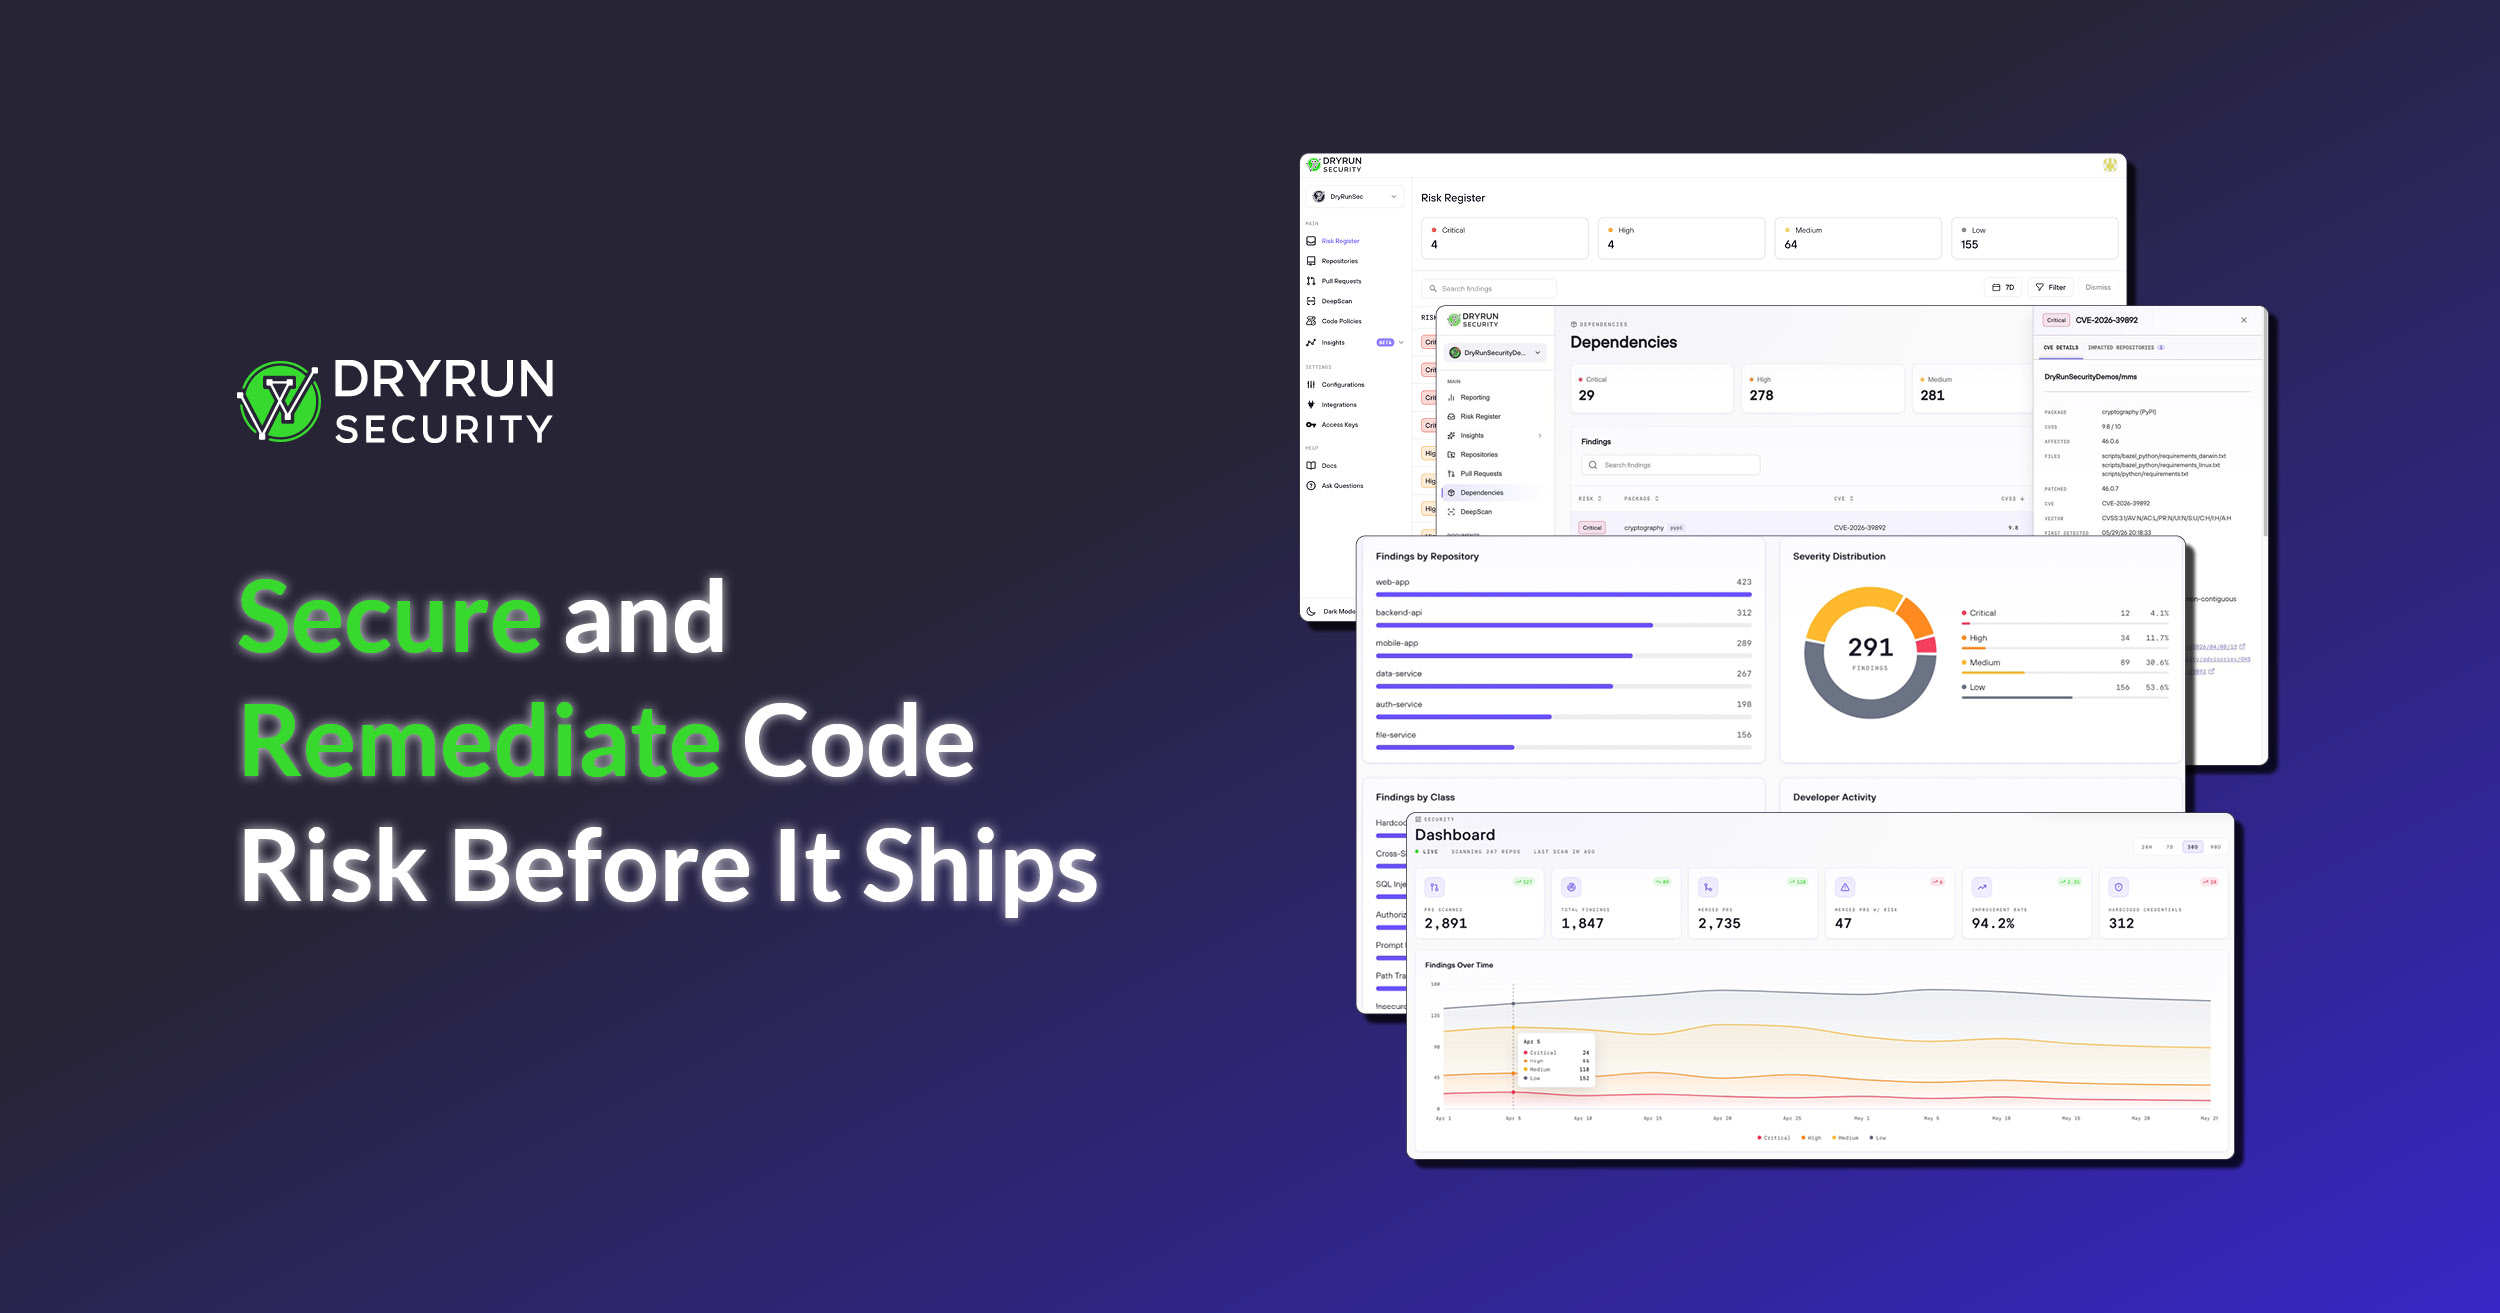
DryRun Security — платформа проверки безопасности кода, которая сначала строит модель конкретного проекта — архитектуру, потоки данных, границы авторизации, — а потом уже ищет уязвимости в изменениях. Рассчитана на команды разработки и security-инженеров, которые встраивают проверку прямо в пул-реквесты и CI, а не в отдельный аудит раз в квартал.
Что умеет
- Строит граф знаний о проекте: архитектура, авторизация, потоки данных, история изменений в Git.
- DeepScan — полное сканирование всего репозитория на структурные риски и уязвимости.
- Проверяет пул-реквесты и оценивает не только наличие уязвимости, но и её реальную эксплуатируемость.
- Позволяет описывать политики безопасности обычным языком и применять их автоматически к каждому изменению кода.
- Отслеживает тренды находок и паттерны, характерные для конкретных разработчиков и команд.
- Работает с Python, JavaScript, TypeScript, Java, Ruby и Go, интегрируется с GitHub, GitLab, Slack, Claude Code, Cursor и Codex.
Для команды, где часть кода уже пишет ИИ-агент, а живой ревьюер физически не успевает прочитать каждый диф, DryRun берёт на себя роль второго — въедливого — рецензента, который не устаёт и не листает код по диагонали.